"GDPR uyumlu" ifadesi neredeyse her sağlık yazılımı sağlayıcısının ana sayfasında, genellikle kimsenin tıklamadığı bir kilit simgesinin yanında yer alır. Alıcı açısından bu ifade rahatlama duygusu değil, somut bir doğrulama süreci başlatmalıdır. GDPR uyumu; verinin nerede bulunduğuna, hangi hukuki dayanakla işlendiğine ve ihlal durumunda sorumluluğun kimde olduğuna dair doğrulanabilir olgular bütünüdür - sağlayıcının bir kez alıp sonsuza dek kullandığı bir sertifika değil.
İddia tek bir yükümlülüğü değil, birbirinden ayrı birkaç yükümlülüğü kapsar
Bir sağlayıcı GDPR yükümlülüklerinin bir kısmını yerine getirip diğerlerinde başarısız olabilir ve yine de aynı tek satırlık iddiayı kullanmayı sürdürebilir. İşlemenin hukuki dayanağı, veri minimizasyonu, silinme hakkı ve ihlal bildirimi birbirinden bağımsız gerekliliklerdir. Hasta verileri özellikle 9. madde kapsamına girer - GDPR'ın sağlık verilerini, biyometrik verileri ve az sayıda başka hassas kategoriyi kapsayan bu sınıfı, sıradan kişisel verilere göre daha katı güvenceler gerektirir. Uygulamada bir sağlayıcının "GDPR uyumlu" demesi çoğunlukla "veri işleme sözleşmemiz var ve veriyi aktarım sırasında şifreliyoruz" anlamına gelir. Bu, gerçek gerekliliğin küçük bir parçasıdır.
Çözülmemiş soru, verinin toplandıktan sonra nereye gittiğidir
Avrupa'ya pazarlanan hasta etkileşimi yazılımlarının önemli bir bölümü ABD'de geliştirilir ve barındırılır. ABD'de bir şirket, sunucunun fiziksel olarak nerede bulunduğundan bağımsız olarak ABD hukuku uyarınca veriyi açıklamaya zorlanabilir. Schrems II kararı 2020'de AB-ABD Gizlilik Kalkanı'nı geçersiz kıldıktan sonra sağlayıcıların çoğu bu aktarımları gerekçelendirmek için Standart Sözleşme Hükümleri'ne geçti. Bu mekanizma yerleşmiş bir hukuk değildir. Yerine gelen çerçeve olan EU-US Data Privacy Framework, daha Eylül 2025'te AB Genel Mahkemesi'nde dava konusu edildi. Bu bağımlılık üzerine kurulu bir sağlayıcı, bir kez çökmüş bir hukuki dayanağın üzerine kuruludur.
Bu alanda yaptırım teoride değil, fiilen işliyor
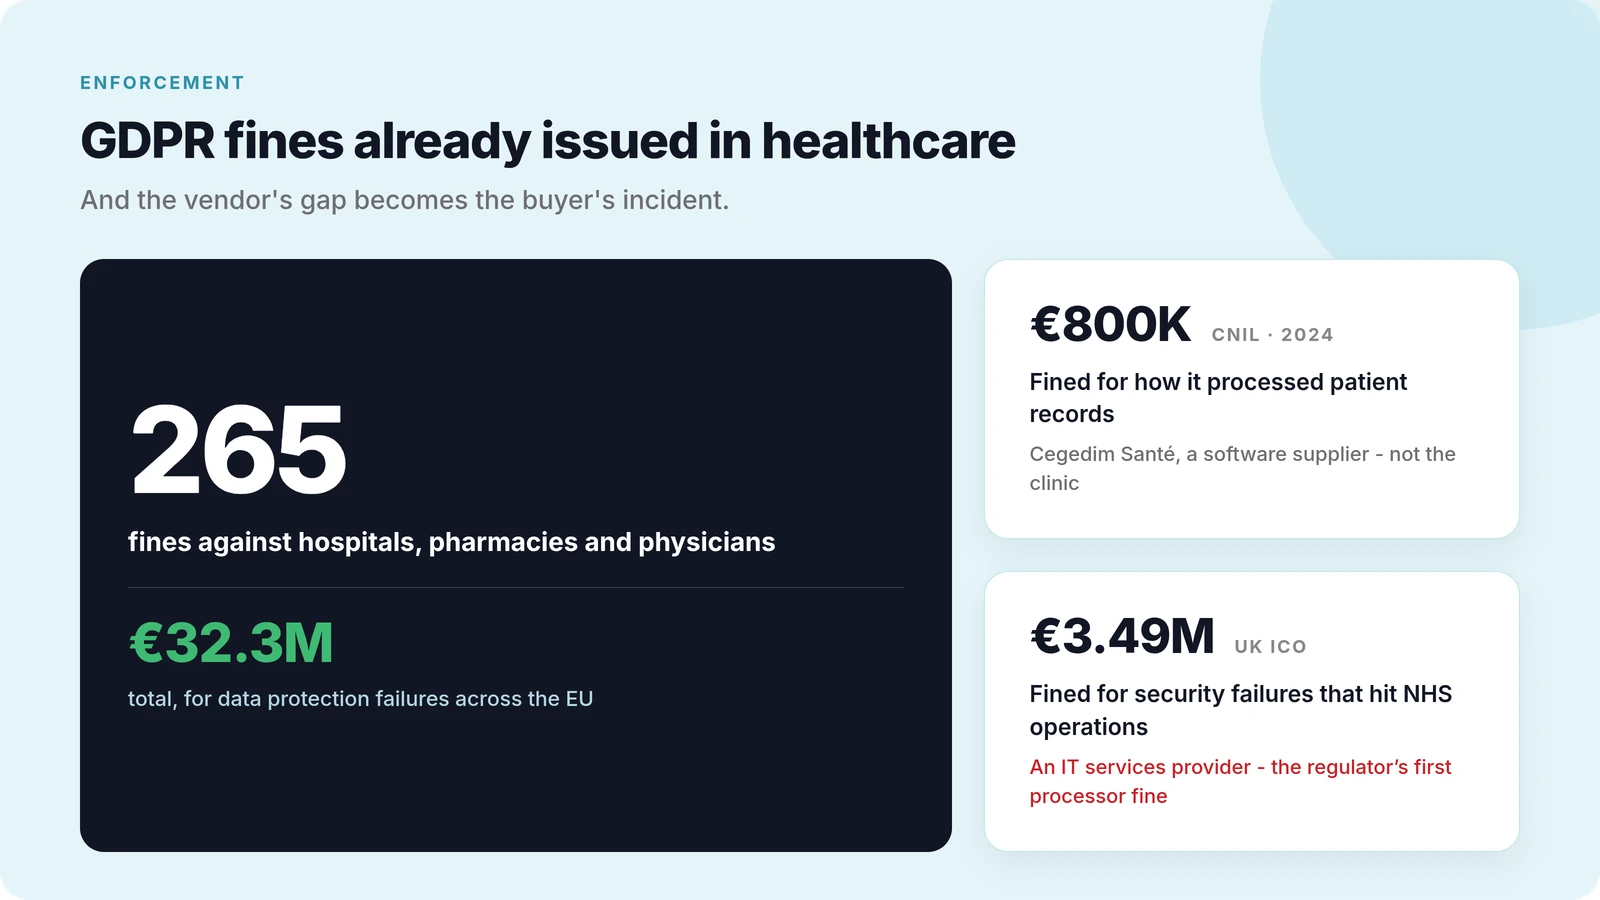
AB veri koruma otoriteleri, veri koruma eksiklikleri nedeniyle hastanelere, eczanelere ve hekimlere toplam yaklaşık 32,3 milyon avro tutarında 265 ceza kesti. Son dönemdeki iki vaka doğrudan sağlık kuruluşunu değil, sağlayıcıları ilgilendiriyordu: CNIL, sağlık yazılımı tedarikçisi Cegedim Santé'ye 2024'te hasta kayıtlarının işlenme biçimindeki eksiklikler nedeniyle 800.000 avro ceza verdi; Birleşik Krallık ICO'su ise NHS operasyonlarını aksatan güvenlik eksiklikleri nedeniyle bir BT hizmet sağlayıcısına 3,49 milyon avro ceza kesti - bu düzenleyicinin veri sorumlusu yerine ilk kez bir veri işleyeni cezalandırdığı vakaydı. Sağlayıcının uyum boşluğu, alıcının olayı hâline gelir.
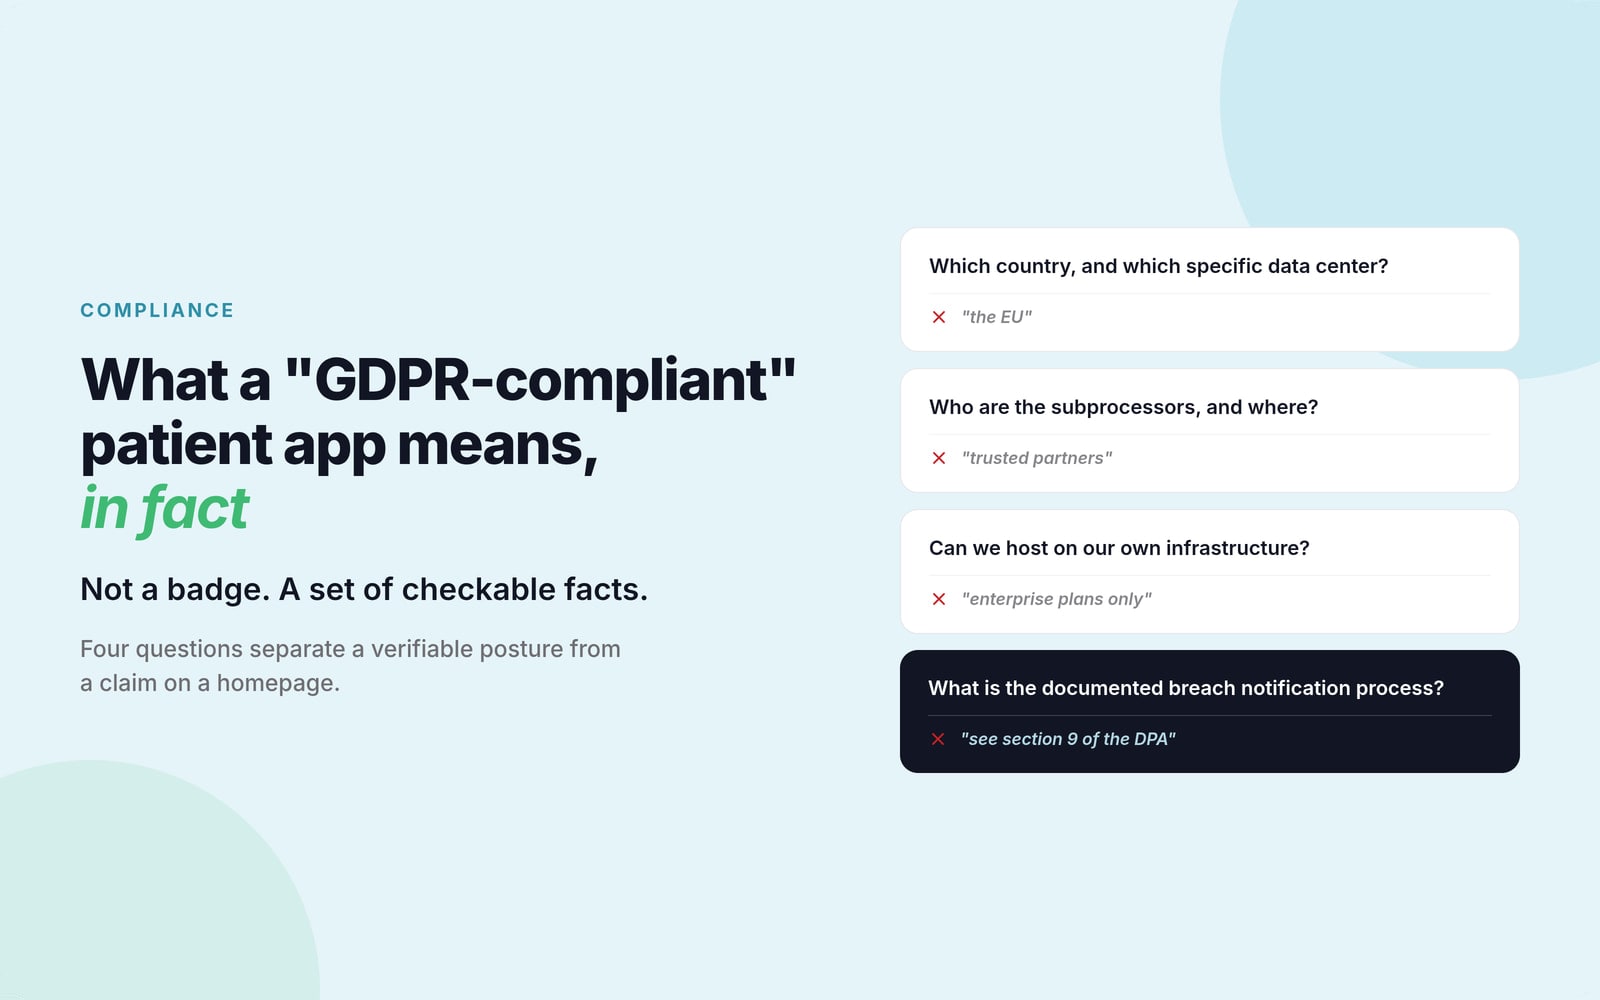
Doğrulanabilir cevabı iddiadan ayıran dört soru
Gerçek bir uyum duruşu olan sağlayıcı bunların her birini doğrudan yanıtlayabilir:
- Hasta verisi hangi ülkede ve hangi veri merkezinde barındırılıyor - bölge olarak "AB" değil
- Alt veri işleyenler kimler ve nerede bulunuyorlar
- Alıcı gerektiğinde kendi altyapısında barındırmayı seçebilir mi
- Belgelenmiş ihlal bildirim süreci nedir, ona atıf yapan bir sözleşme maddesi değil
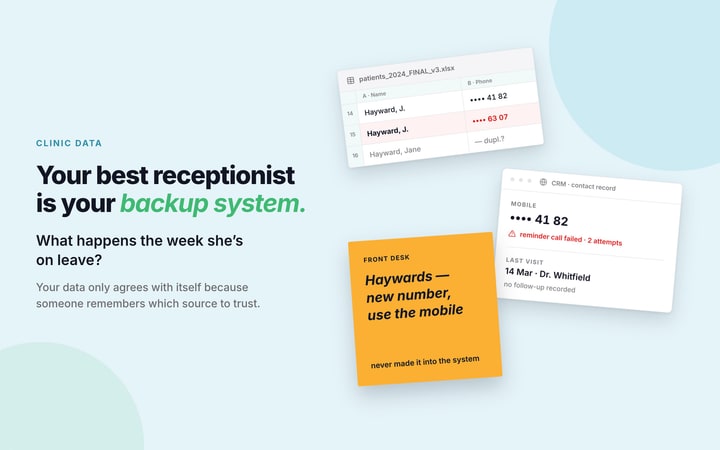
Bu soruların her birine somut yanıtı olmayan bir sağlayıcı, bir mimariyi değil bir niyeti anlatıyordur. Aynı boşluk katmanın altında da görünür: hasta bilgisi birbirine bağlı olmayan sistemlere dağılmışsa, hepsinin nerede durduğunu kimse kesin olarak söyleyemez ve ilk soruyu dürüstçe yanıtlamak imkânsız hâle gelir.
Kendi altyapınızda barındırmak soruyu yanıtlamaz, ortadan kaldırır
Kendi altyapınızda ya da alıcının kontrol ettiği bir altyapıda çalışan bir kurulum, hasta verisinin sınır ötesi aktarım mekanizmasına hiç bağlı olmaması demektir. Savunulacak bir Standart Sözleşme Hükmü ve AB-ABD çerçevesine yönelik bir sonraki hukuki itiraza karşı bir açık yoktur. Veri konumu konusunda katı gereksinimleri olan alıcılar için bu, uyumu bir iddiadan, güvenlik incelemesi yapan kişiye doğrudan gösterilebilecek bir olguya dönüştürür.
Holty bu model üzerine kuruludur: hasta verisi alıcının kendi altyapısında veya adı açıkça belirtilen bir AB bulut ortamında barındırılır ve uyum mimarisi iddia edilmek yerine açıkça ortaya konur. Bu, teletıbbın kendi uygulamanızın içinde mi yoksa bir pazar yerinin içinde mi çalıştığını belirleyen ilkenin aynısıdır - veriyi kim tutuyor ve kimin adı altında.
Ortamınızı birlikte gözden geçirelim
15 dakikalık teknik inceleme için randevu alın, kurulumunuza özgü gereksinimleri tek tek ele alalım.
Sık sorulan sorular
"GDPR uyumlu" bir hasta uygulamasından gerçekte ne ister?
Hasta verisinin işlenmesi için belgelenmiş bir hukuki dayanak, adı belirtilmiş bir barındırma konumu, açıklanmış alt veri işleyenler ve test edilmiş bir ihlal bildirim süreci. GDPR'a atıf yapan bir gizlilik politikası, onu karşılamak üzere kurulmuş bir mimariyle aynı şey değildir.
ABD merkezli bir sağlayıcı GDPR uyumlu olabilir mi?
Yalnızca veri aktarımları, EU-US Data Privacy Framework veya Standart Sözleşme Hükümleri gibi hâlihazırda geçerli bir hukuki mekanizmaya dayanıyorsa. Her ikisi de daha önce hukuki itirazlarla karşılaştı; bu da konuyu yerleşmiş bir garantiden çok hareketli bir hedef hâline getiriyor.
Sağlıkta veri konumu ne demektir?
Hasta verisinin fiziksel olarak tanımlı bir yargı alanı içinde, genellikle AB'de veya belirli bir üye devlette kalmasını gerektiren sözleşmesel ya da düzenleyici bir koşuldur. Bu, geçersiz kılınabilecek sınır ötesi aktarım mekanizmalarına bağımlılığı ortadan kaldırır.
Kendi altyapıda barındırmak tek başına uyumu garanti eder mi?
Hayır. Çoğu sağlayıcı iddiasındaki en büyük belirsizlik kaynağı olan sınır ötesi aktarım sorusunu ortadan kaldırır, ancak alıcının yine de doğru erişim kontrollerine, şifrelemeye ve iç süreçlere ihtiyacı vardır.
Alıcı bir uyum iddiasını kabul etmeden önce ne sormalı?
Barındırmanın tam olarak nerede yapıldığını, alt veri işleyen listesini, kendi altyapıda barındırmanın mümkün olup olmadığını ve ihlal bildirim sürecinin tam olarak nasıl işlediğini. Dördüne de doğrudan yanıt veren bir sağlayıcının doğrulanabilir bir duruşu vardır. Veremeyenin ise yalnızca bir iddiası.