"Conforme al GDPR" compare sulla homepage di quasi ogni fornitore di software sanitario, di solito accanto all'icona di un lucchetto che nessuno clicca. Per chi compra, quella frase dovrebbe far scattare una verifica precisa, non un senso di tranquillità. La conformità al GDPR è un insieme di fatti verificabili su dove risiedono i dati, su quale base giuridica vengono trattati e su chi risponde in caso di violazione - non una certificazione che un fornitore ottiene una volta e riutilizza per sempre.
L'affermazione copre più obblighi distinti, non uno solo
Un fornitore può soddisfare alcuni obblighi del GDPR e non rispettarne altri, continuando a usare la stessa affermazione in una riga. Base giuridica del trattamento, minimizzazione dei dati, diritto alla cancellazione e notifica delle violazioni sono requisiti indipendenti tra loro. I dati dei pazienti rientrano nello specifico nell'articolo 9 - la categoria del GDPR che copre dati sanitari, dati biometrici e poche altre categorie sensibili, e che richiede tutele più severe rispetto ai dati personali ordinari. In pratica, "conforme al GDPR" da parte di un fornitore significa di solito "abbiamo un accordo sul trattamento dei dati e cifriamo i dati in transito". È una parte minima del requisito reale.
La domanda irrisolta è dove finiscono i dati dopo la raccolta
Una quota importante del software di patient engagement proposto in Europa è sviluppata e ospitata negli Stati Uniti, dove un'azienda statunitense può essere obbligata a divulgare i dati in base al diritto USA, indipendentemente da dove si trovi fisicamente il server. Dopo che la sentenza Schrems II ha invalidato il Privacy Shield UE-USA nel 2020, la maggior parte dei fornitori è passata alle Clausole Contrattuali Standard per giustificare questi trasferimenti. Quel meccanismo non è diritto consolidato. Il quadro che lo ha sostituito, l'EU-US Data Privacy Framework, è stato impugnato davanti al Tribunale dell'Unione europea non più tardi del settembre 2025. Un fornitore costruito su questa dipendenza è costruito su una base giuridica che è già caduta una volta.
In questo settore l'applicazione delle norme è concreta, non teorica
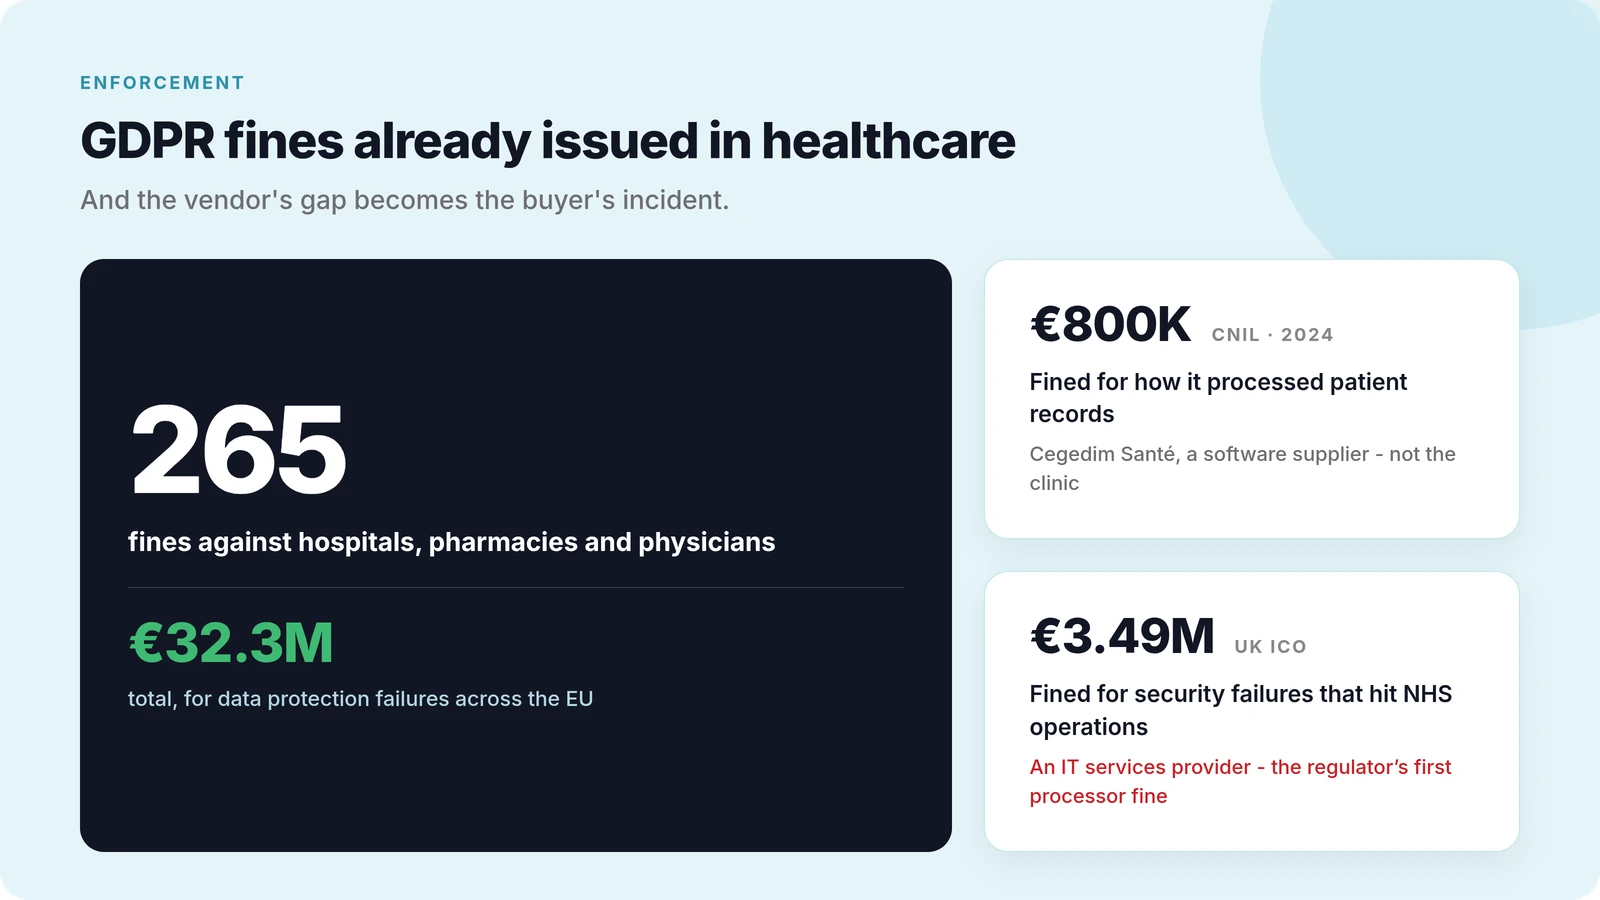
Le autorità europee per la protezione dei dati hanno emesso 265 sanzioni per circa 32,3 milioni di euro complessivi contro ospedali, farmacie e medici per carenze nella protezione dei dati. Due casi recenti hanno riguardato fornitori, non direttamente la struttura sanitaria: la CNIL ha sanzionato il fornitore di software sanitario Cegedim Santé con 800.000 euro nel 2024 per carenze nel modo in cui venivano trattati i dati dei pazienti, e l'ICO britannico ha sanzionato un fornitore di servizi IT con 3,49 milioni di euro per falle di sicurezza che hanno interrotto l'operatività del NHS - la prima volta che quel regolatore sanziona un responsabile del trattamento anziché il titolare. La lacuna di conformità di un fornitore diventa l'incidente di chi compra.
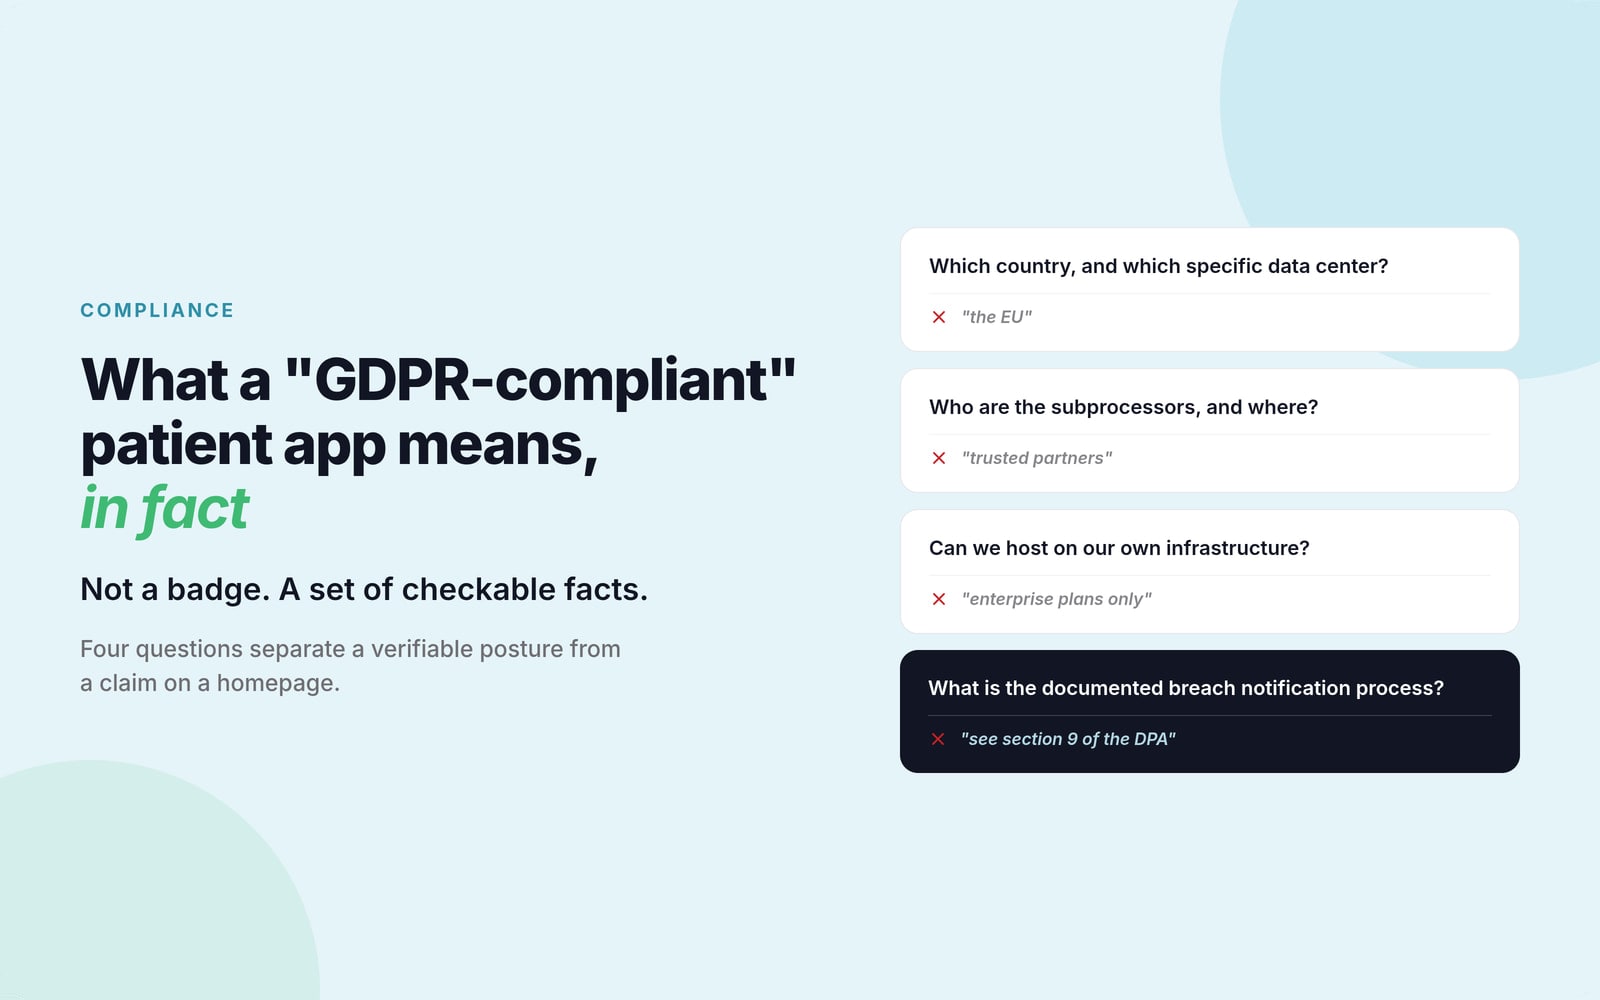
Quattro domande che distinguono una risposta verificabile da un'affermazione
Un fornitore con una postura di conformità reale sa rispondere direttamente a ciascuna di queste:
- In quale paese, e in quale data center specifico, sono ospitati i dati dei pazienti - non "l'UE" come area geografica
- Chi sono i sub-responsabili del trattamento e dove si trovano
- Chi compra può scegliere di ospitare sulla propria infrastruttura, se necessario
- Qual è la procedura documentata di notifica delle violazioni, non una clausola che vi rimanda
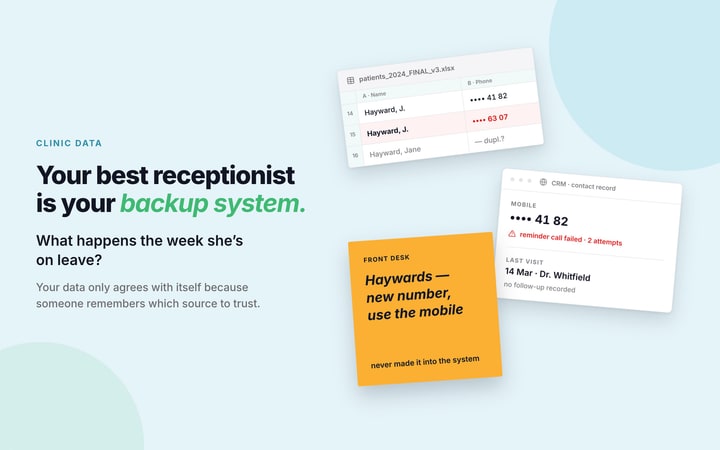
Un fornitore che non ha una risposta specifica a ciascuna di queste sta descrivendo un'intenzione, non un'architettura. La stessa lacuna riaffiora più in basso nello stack: quando le informazioni sui pazienti sono sparse tra sistemi scollegati, nessuno può dire con certezza dove risiedano tutte, il che rende impossibile rispondere onestamente alla prima domanda.
Il self-hosting elimina la domanda invece di rispondervi
Un'installazione self-hosted, o che gira su un'infrastruttura controllata da chi compra, fa sì che i dati dei pazienti non dipendano affatto da un meccanismo di trasferimento transfrontaliero. Non c'è nessuna Clausola Contrattuale Standard da difendere e nessuna esposizione alla prossima impugnazione del quadro UE-USA. Per chi ha requisiti stringenti di residenza dei dati, questo trasforma la conformità da affermazione a fatto, mostrabile direttamente a chi conduce una revisione di sicurezza.
Holty è costruita su questo modello: dati dei pazienti ospitati sull'infrastruttura di chi compra o in un ambiente cloud europeo indicato per nome, con l'architettura di conformità dichiarata in modo esplicito anziché asserita. È lo stesso principio che decide se la telemedicina gira dentro la tua app o dentro quella di un marketplace - chi detiene i dati, e sotto quale nome.
Ripercorriamo insieme il tuo ambiente
Prenota una revisione tecnica di 15 minuti e affrontiamo i requisiti specifici della tua configurazione.
Domande frequenti
Cosa richiede davvero la conformità al GDPR a un'app per pazienti?
Una base giuridica documentata per il trattamento dei dati dei pazienti, una sede di hosting indicata per nome, sub-responsabili dichiarati e una procedura di notifica delle violazioni testata. Una privacy policy che cita il GDPR non equivale a un'architettura costruita per rispettarlo.
Un fornitore statunitense può essere conforme al GDPR?
Solo se i trasferimenti di dati si basano su un meccanismo giuridico attualmente valido, come l'EU-US Data Privacy Framework o le Clausole Contrattuali Standard. Entrambi hanno già affrontato impugnazioni, il che rende questo un bersaglio mobile più che una garanzia consolidata.
Cos'è la residenza dei dati sanitari?
Un requisito contrattuale o normativo per cui i dati dei pazienti restano fisicamente entro una giurisdizione definita, di norma l'UE o uno specifico stato membro, eliminando la dipendenza da meccanismi di trasferimento transfrontaliero che possono essere invalidati.
Il self-hosting da solo garantisce la conformità?
No. Il self-hosting elimina la questione del trasferimento transfrontaliero, che è la maggiore fonte di ambiguità nelle affermazioni della maggior parte dei fornitori, ma chi compra deve comunque avere controlli di accesso corretti, cifratura e processi interni adeguati.
Cosa dovrebbe chiedere chi compra prima di accettare un'affermazione di conformità?
La sede di hosting specifica, l'elenco dei sub-responsabili, se il self-hosting è disponibile e l'esatta procedura di notifica delle violazioni. Un fornitore con una risposta diretta a tutte e quattro ha una postura verificabile. Un fornitore che non ce l'ha ha un'affermazione.