„В съответствие с GDPR“ се появява на началната страница на почти всеки доставчик на здравен софтуер, обикновено до иконка на катинар, която никой не натиска. За купувача тази фраза трябва да задейства конкретна проверка, а не усещане за спокойствие. Съответствието с GDPR е набор от проверими факти за това къде се намират данните, на какво основание се обработват и кой носи отговорност при пробив - а не сертификат, който доставчикът получава веднъж и използва завинаги.
Твърдението обхваща няколко отделни задължения, а не едно
Един доставчик може да изпълни част от задълженията по GDPR и да не изпълни други, като продължава да използва същото едноредово твърдение. Правното основание за обработване, свеждането на данните до минимум, правото на изтриване и уведомяването при пробив са независими изисквания. Данните на пациентите попадат конкретно под член 9 - категорията на GDPR, която обхваща здравни данни, биометрични данни и малък брой други чувствителни категории и изисква по-строги предпазни мерки от обикновените лични данни. На практика „в съответствие с GDPR“ от страна на доставчик обикновено означава „имаме споразумение за обработване на данни и криптираме данните при пренос“. Това е малка част от действителното изискване.
Нерешеният въпрос е къде отиват данните след събирането им
Голяма част от софтуера за работа с пациенти, предлаган в Европа, е разработен и хостван в САЩ, където американска компания може да бъде принудена да разкрие данни по силата на американското право, независимо къде физически се намира сървърът. След като решението Schrems II отмени щита за поверителност между ЕС и САЩ през 2020 г., повечето доставчици преминаха към Стандартни договорни клаузи, за да обосноват тези прехвърляния. Този механизъм не е установено право. Рамката, която го замени, EU-US Data Privacy Framework, беше оспорена пред Общия съд на ЕС съвсем наскоро, през септември 2025 г. Доставчик, изграден върху тази зависимост, стъпва върху правно основание, което вече веднъж е рухнало.
Прилагането в този сектор е реално, а не теоретично
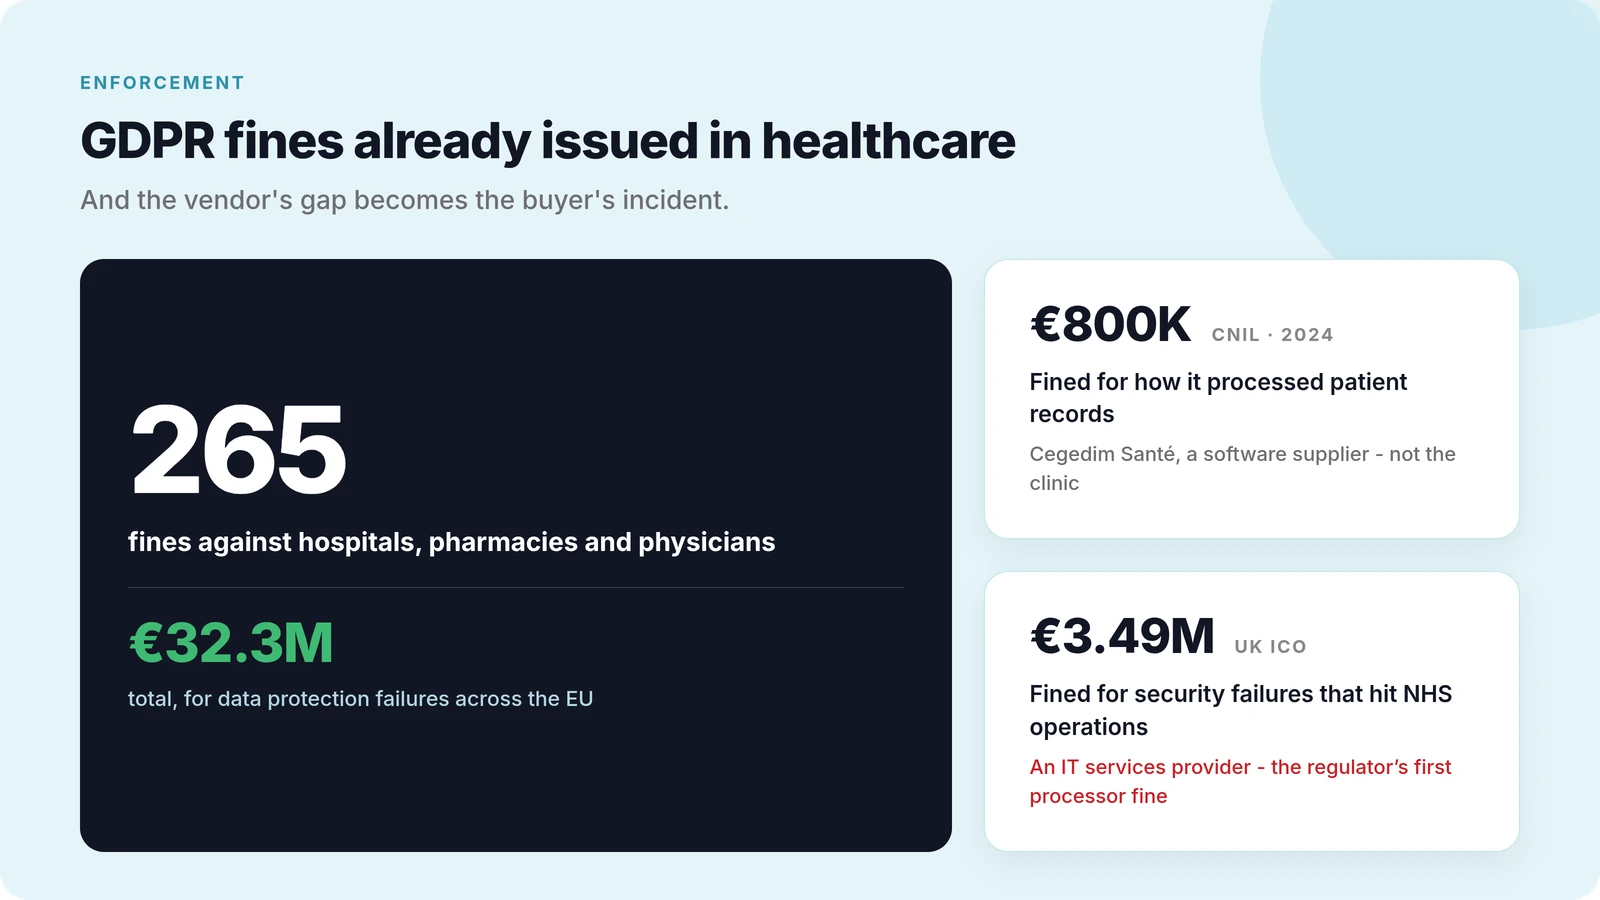
Европейските органи за защита на данните са наложили 265 глоби на обща стойност около 32,3 милиона евро срещу болници, аптеки и лекари за пропуски в защитата на данните. Два скорошни случая засягат доставчици, а не пряко лечебното заведение: CNIL глоби доставчика на здравен софтуер Cegedim Santé с 800 000 евро през 2024 г. за пропуски в начина, по който се обработват пациентските досиета, а британският ICO глоби доставчик на ИТ услуги с 3,49 милиона евро за пропуски в сигурността, нарушили работата на NHS - първият път, когато този регулатор санкционира обработващ, а не администратор на данни. Пропускът в съответствието на доставчика се превръща в инцидент на купувача.
Четири въпроса, които отличават проверимия отговор от твърдението
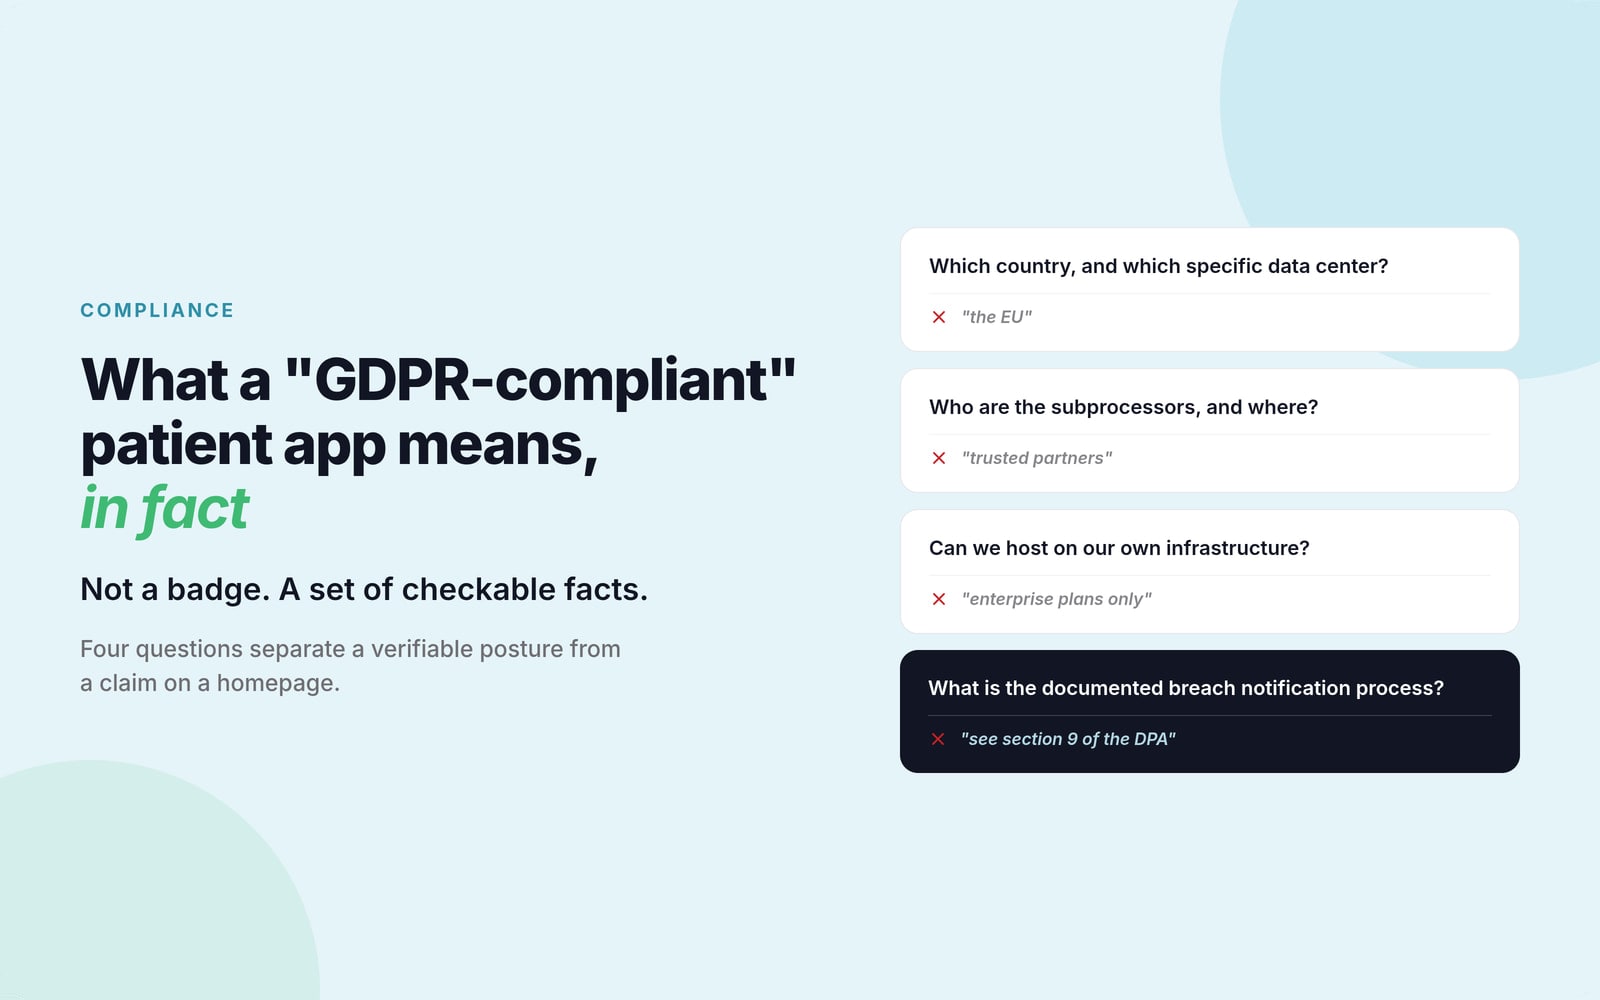
Доставчик с реална позиция по съответствието може да отговори директно на всеки от тях:
- В коя държава и в кой конкретен център за данни се хостват данните на пациентите - не „ЕС“ като регион
- Кои са подизпълнителите по обработването и къде се намират
- Може ли купувачът да избере хостване на собствена инфраструктура, ако се налага
- Каква е документираната процедура за уведомяване при пробив, а не клауза, която препраща към нея
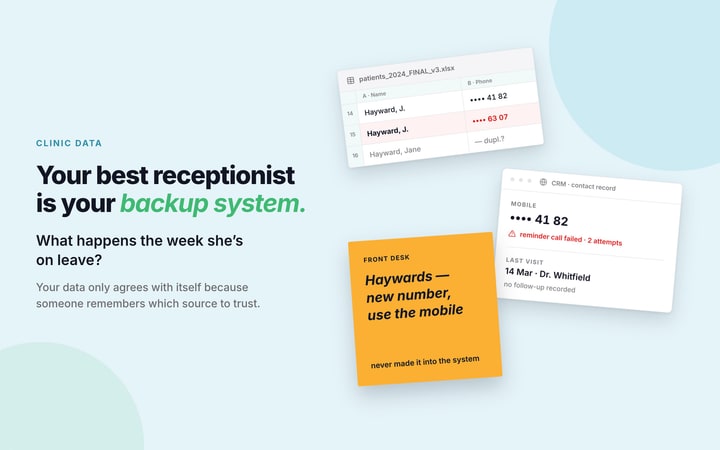
Доставчик без конкретен отговор на всеки от тези въпроси описва намерение, а не архитектура. Същият пропуск се проявява и по-надолу: когато информацията за пациентите е разпръсната между несвързани системи, никой не може да каже със сигурност къде се намира цялата, което прави честният отговор на първия въпрос невъзможен.
Собственият хостинг премахва въпроса, вместо да отговаря на него
Внедряване на собствен хостинг или върху инфраструктура, която купувачът контролира, означава, че данните на пациентите изобщо не зависят от механизъм за трансгранично прехвърляне. Няма Стандартна договорна клауза, която да бъде защитавана, нито изложеност на следващото правно оспорване срещу рамката между ЕС и САЩ. За купувачи със строги изисквания за местоположение на данните това превръща съответствието от твърдение във факт, който може да бъде показан директно на проверяващ по сигурността.
Holty е изградена по този модел: данните на пациентите се хостват върху собствената инфраструктура на купувача или в поименно посочена облачна среда в ЕС, а архитектурата на съответствието е заявена изрично, а не просто твърдяна. Това е същият принцип, който решава дали телемедицината работи във вашето приложение, или в това на маркетплейс - кой държи данните и под чие име.
Да прегледаме вашата среда заедно
Заявете 15-минутен технически преглед и ще минем през конкретните изисквания на вашата конфигурация.
Често задавани въпроси
Какво всъщност изисква „съответствие с GDPR“ от приложение за пациенти?
Документирано правно основание за обработване на данните на пациентите, поименно посочено място на хостване, оповестени подизпълнители по обработването и изпробвана процедура за уведомяване при пробив. Политика за поверителност, която споменава GDPR, не е равностойна на архитектура, изградена така, че да го изпълнява.
Може ли доставчик със седалище в САЩ да е в съответствие с GDPR?
Само ако прехвърлянията на данни се опират на действащ в момента правен механизъм, например EU-US Data Privacy Framework или Стандартните договорни клаузи. И двата вече са били оспорвани по съдебен ред, което прави това движеща се цел, а не установена гаранция.
Какво означава местоположение на здравните данни?
Договорно или регулаторно изискване данните на пациентите физически да остават в рамките на определена юрисдикция, обикновено ЕС или конкретна държава членка, което премахва зависимостта от механизми за трансгранично прехвърляне, които могат да бъдат отменени.
Гарантира ли собственият хостинг съответствие сам по себе си?
Не. Собственият хостинг премахва въпроса за трансграничното прехвърляне, който е най-големият източник на неяснота в твърденията на повечето доставчици, но купувачът все още се нуждае от правилен контрол на достъпа, криптиране и вътрешни процеси.
Какво трябва да попита купувачът, преди да приеме твърдение за съответствие?
Конкретното място на хостване, списъка на подизпълнителите по обработването, дали е достъпен собствен хостинг и точната процедура за уведомяване при пробив. Доставчик с директен отговор и на четирите има проверима позиция. Доставчик без такъв има твърдение.