"DSGVO-konform" steht auf fast jeder Homepage von Gesundheitssoftware-Anbietern, meist neben einem Vorhängeschloss-Symbol, das niemand anklickt. Für Einkäufer sollte dieser Satz eine konkrete Prüfung auslösen und nicht Beruhigung. DSGVO-Konformität ist eine Menge überprüfbarer Fakten zu Datenstandort, Verarbeitungsgrundlage und Verantwortung im Falle einer Verletzung - keine Zertifizierung, die ein Anbieter einmal erhält und dauerhaft weiterverwendet.
Die Aussage umfasst mehrere getrennte Pflichten, nicht eine
Ein Anbieter kann einige DSGVO-Pflichten erfüllen und andere verfehlen und dabei weiterhin dieselbe einzeilige Aussage verwenden. Rechtsgrundlage der Verarbeitung, Datenminimierung, Recht auf Löschung und Meldung von Datenschutzverletzungen sind jeweils eigenständige Anforderungen. Patientendaten fallen speziell unter Artikel 9 - die DSGVO-Kategorie für Gesundheitsdaten, biometrische Daten und einige wenige weitere sensible Kategorien, die strengere Schutzmaßnahmen verlangt als gewöhnliche personenbezogene Daten. In der Praxis bedeutet "DSGVO-konform" bei einem Anbieter meist "wir haben einen Auftragsverarbeitungsvertrag und verschlüsseln Daten bei der Übertragung". Das ist ein kleiner Teil der tatsächlichen Anforderung.
Die ungeklärte Frage ist, wohin die Daten nach der Erhebung gehen
Ein großer Teil der in Europa vertriebenen Patient-Engagement-Software wird in den USA entwickelt und gehostet, wo ein US-Unternehmen nach US-Recht zur Herausgabe von Daten gezwungen werden kann, unabhängig davon, wo der Server physisch steht. Nachdem das Schrems-II-Urteil den EU-US-Datenschutzschild 2020 gekippt hatte, wechselten die meisten Anbieter zu Standardvertragsklauseln, um diese Übermittlungen zu rechtfertigen. Dieser Mechanismus ist keine gefestigte Rechtslage. Der Nachfolgerahmen, das EU-US Data Privacy Framework, wurde noch im September 2025 vor dem Gericht der Europäischen Union angefochten. Ein Anbieter, der auf dieser Abhängigkeit aufbaut, baut auf einer Rechtsgrundlage auf, die bereits einmal gefallen ist.
Die Durchsetzung in diesem Sektor ist real, nicht theoretisch
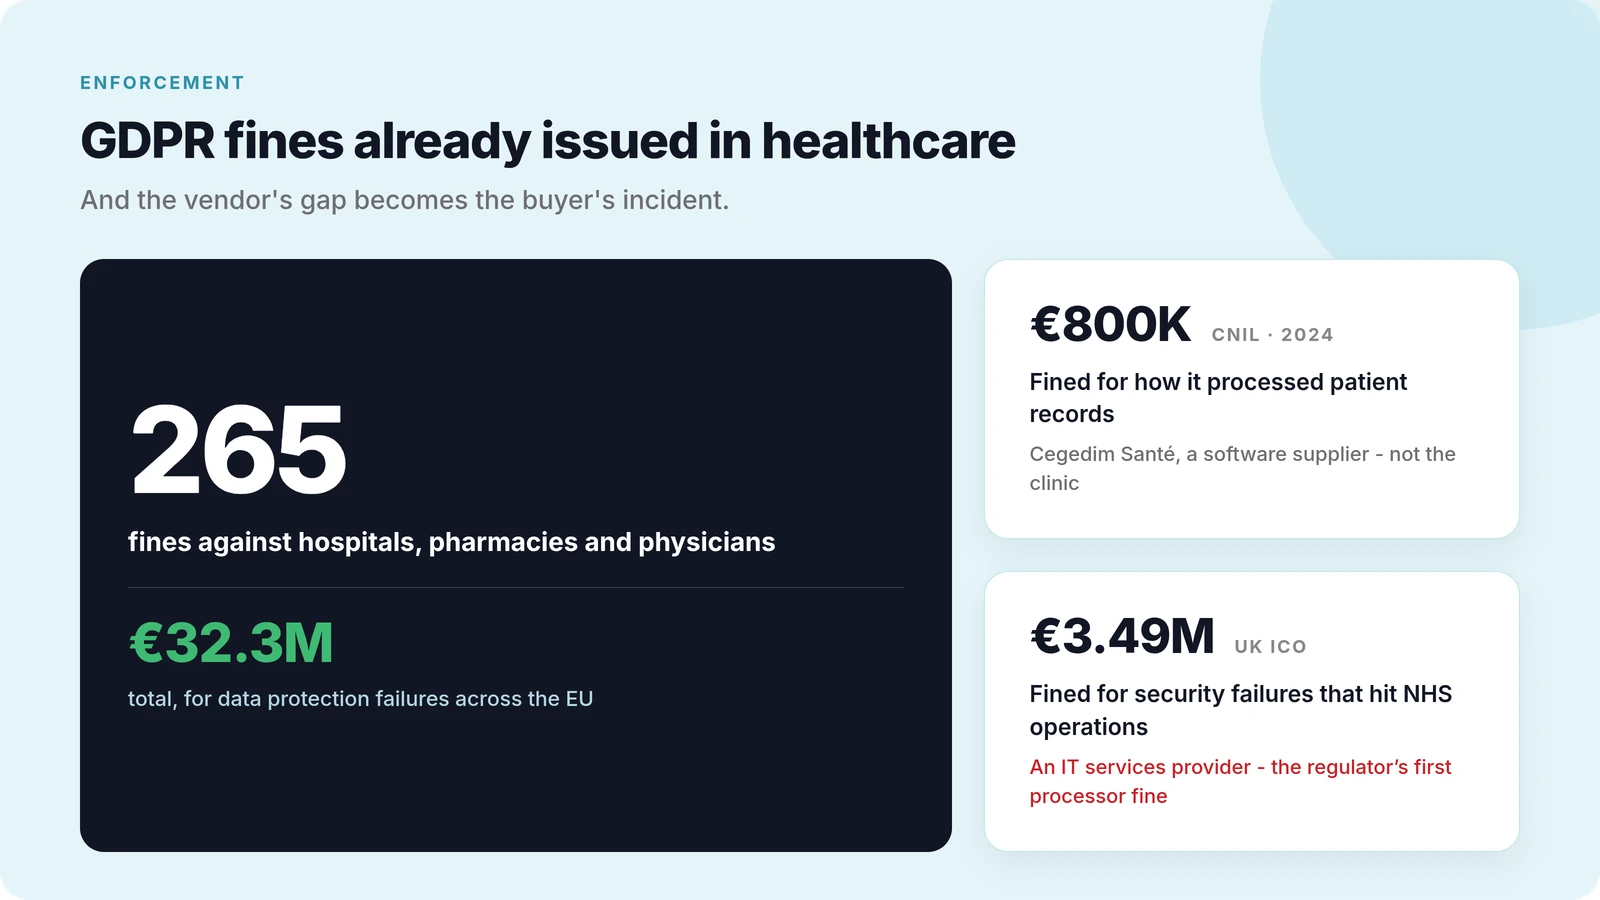
Europäische Datenschutzbehörden haben 265 Bußgelder über insgesamt rund 32,3 Millionen Euro gegen Krankenhäuser, Apotheken und Ärzte wegen Datenschutzmängeln verhängt. Zwei jüngere Fälle betrafen Anbieter und nicht unmittelbar den Leistungserbringer: Die CNIL verhängte 2024 gegen den Gesundheitssoftware-Anbieter Cegedim Santé 800.000 Euro wegen Mängeln bei der Verarbeitung von Patientenakten, und die britische ICO verhängte gegen einen IT-Dienstleister 3,49 Millionen Euro wegen Sicherheitsmängeln, die den Betrieb des NHS störten - das erste Mal, dass diese Behörde einen Auftragsverarbeiter statt den Verantwortlichen sanktionierte. Die Compliance-Lücke eines Anbieters wird zum Vorfall des Einkäufers.
Vier Fragen, die eine überprüfbare Antwort von einer Behauptung trennen
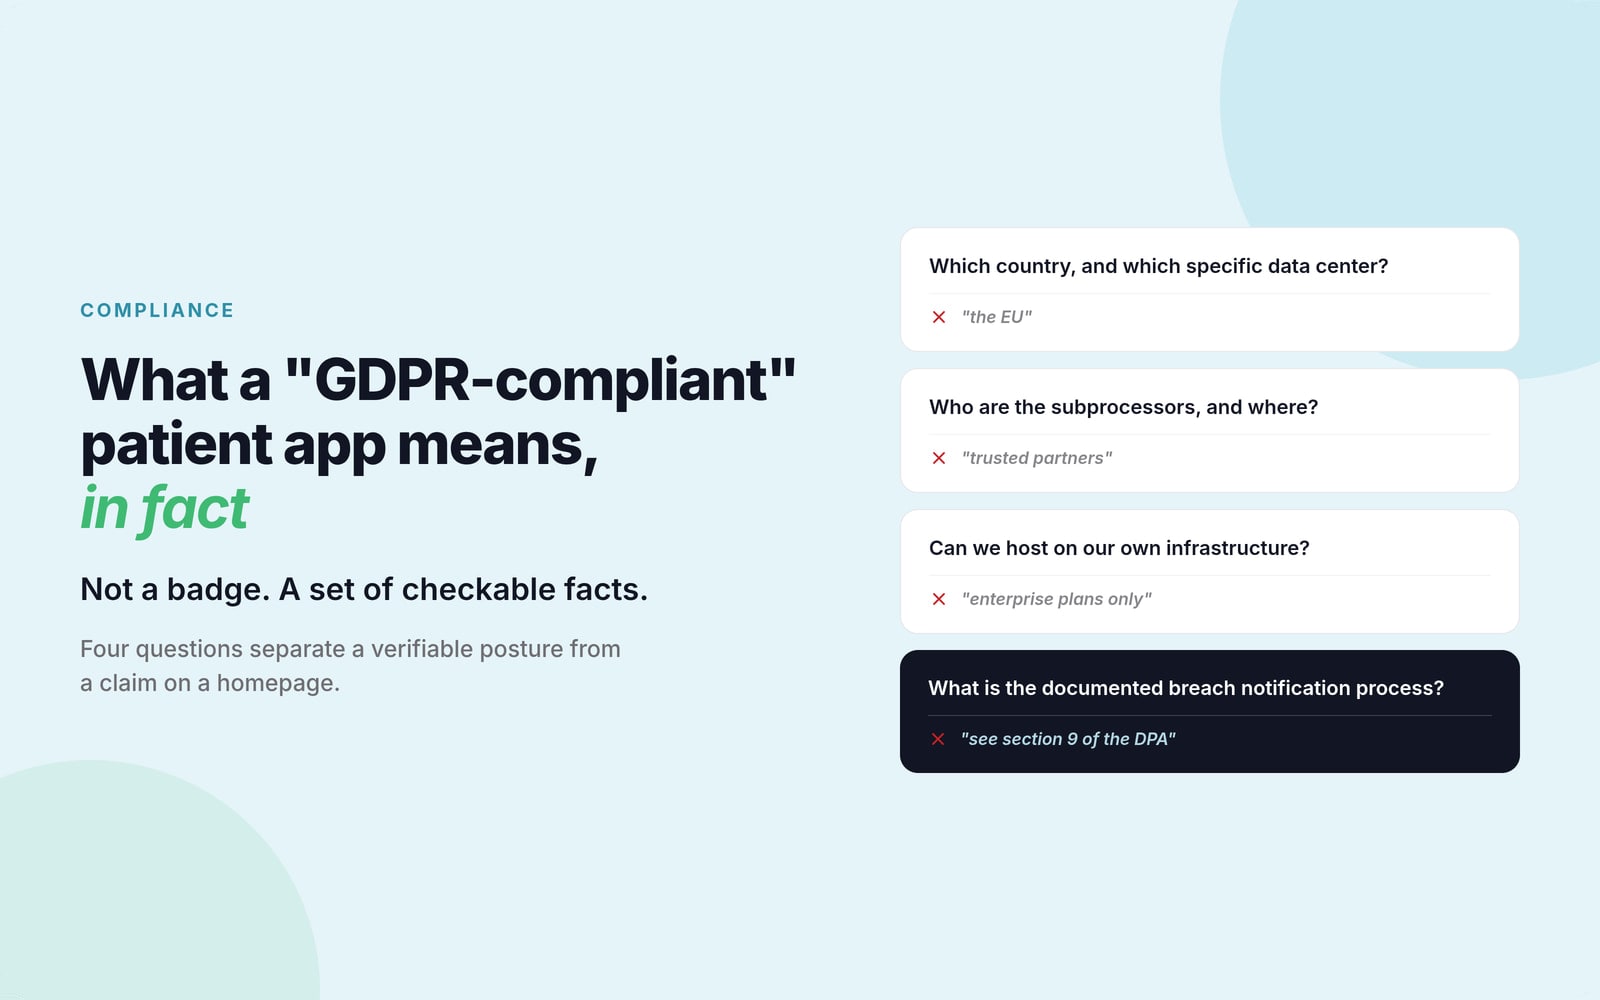
Ein Anbieter mit einer belastbaren Compliance-Haltung kann jede davon direkt beantworten:
- In welchem Land und in welchem konkreten Rechenzentrum werden Patientendaten gehostet - nicht "die EU" als Region
- Wer sind die Unterauftragsverarbeiter, und wo sitzen sie
- Kann der Einkäufer bei Bedarf auf eigener Infrastruktur hosten
- Wie lautet der dokumentierte Meldeprozess bei Datenschutzverletzungen, nicht eine Klausel, die darauf verweist
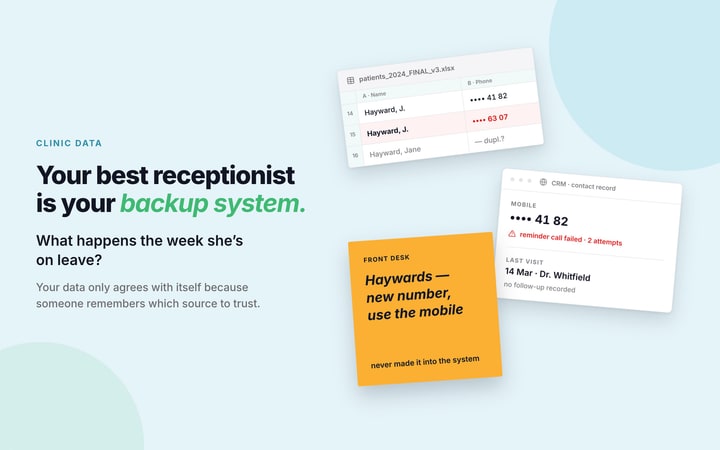
Ein Anbieter ohne konkrete Antwort auf jede dieser Fragen beschreibt eine Absicht, keine Architektur. Dieselbe Lücke zeigt sich weiter unten im Stack: Wenn Patienteninformationen über getrennte Systeme verteilt liegen, kann niemand mit Sicherheit sagen, wo sie alle liegen, was die erste Frage ehrlich unbeantwortbar macht.
Self-Hosting beseitigt die Frage, statt sie zu beantworten
Eine selbst gehostete Installation, oder eine, die auf vom Einkäufer kontrollierter Infrastruktur läuft, bedeutet, dass Patientendaten überhaupt nicht von einem grenzüberschreitenden Übermittlungsmechanismus abhängen. Es gibt keine Standardvertragsklausel zu verteidigen und keine Angriffsfläche für die nächste Klage gegen den EU-US-Rahmen. Für Einkäufer mit strengen Anforderungen an die Datenhaltung verwandelt das Compliance von einer Behauptung in eine Tatsache, die einer Sicherheitsprüfung direkt gezeigt werden kann.
Holty ist nach diesem Modell gebaut: Patientendaten auf der eigenen Infrastruktur des Einkäufers oder in einer namentlich genannten EU-Cloud-Umgebung, mit ausdrücklich dargelegter statt behaupteter Compliance-Architektur. Es ist dasselbe Prinzip, das entscheidet, ob Telemedizin in Ihrer eigenen App oder in der eines Marktplatzes läuft - wer die Daten hält, und unter wessen Namen.
Gehen wir Ihre Umgebung gemeinsam durch
Buchen Sie eine 15-minütige technische Durchsprache, und wir klären die konkreten Anforderungen Ihres Setups.
Häufige Fragen
Was verlangt "DSGVO-konform" tatsächlich von einer Patienten-App?
Eine dokumentierte Rechtsgrundlage für die Verarbeitung von Patientendaten, einen namentlich genannten Hosting-Standort, offengelegte Unterauftragsverarbeiter und einen erprobten Meldeprozess für Datenschutzverletzungen. Eine Datenschutzerklärung, die die DSGVO erwähnt, ist nicht dasselbe wie eine Architektur, die sie erfüllt.
Kann ein US-Anbieter DSGVO-konform sein?
Nur wenn die Datenübermittlungen auf einem derzeit gültigen Rechtsmechanismus beruhen, etwa dem EU-US Data Privacy Framework oder Standardvertragsklauseln. Beide wurden bereits gerichtlich angefochten, was dies zu einem beweglichen Ziel macht und nicht zu einer gefestigten Garantie.
Was bedeutet Datenhaltung im Gesundheitswesen?
Eine vertragliche oder regulatorische Anforderung, dass Patientendaten physisch innerhalb einer definierten Jurisdiktion bleiben, typischerweise der EU oder einem bestimmten Mitgliedstaat, wodurch die Abhängigkeit von grenzüberschreitenden Übermittlungsmechanismen entfällt, die gekippt werden können.
Garantiert Self-Hosting allein die Konformität?
Nein. Self-Hosting beseitigt die Frage der grenzüberschreitenden Übermittlung, die größte Quelle von Unklarheit in den meisten Anbieteraussagen, aber der Einkäufer braucht weiterhin korrekte Zugriffskontrollen, Verschlüsselung und interne Prozesse.
Was sollten Einkäufer fragen, bevor sie eine Compliance-Aussage akzeptieren?
Den konkreten Hosting-Standort, die Liste der Unterauftragsverarbeiter, ob Self-Hosting verfügbar ist und den genauen Meldeprozess bei Datenschutzverletzungen. Ein Anbieter mit einer direkten Antwort auf alle vier hat eine überprüfbare Haltung. Ein Anbieter ohne eine solche hat eine Behauptung.