"Соответствует GDPR" встречается почти на каждом сайте поставщика медицинского программного обеспечения, обычно рядом с иконкой замка, на которую никто не нажимает. Для покупателя эта фраза должна запускать конкретную проверку, а не чувство спокойствия. Соответствие GDPR - это набор проверяемых фактов о том, где находятся данные, на каком основании они обрабатываются и кто отвечает за утечку, а не сертификат, который поставщик получает один раз и использует вечно.
Утверждение охватывает несколько разных обязанностей, а не одну
Поставщик может выполнить часть требований GDPR и не выполнить другие, продолжая использовать ту же формулировку в одну строку. Правовое основание обработки, минимизация данных, право на удаление и уведомление об утечке - это независимые друг от друга требования. Данные пациентов подпадают под статью 9 - категорию GDPR, охватывающую данные о здоровье, биометрические данные и небольшое число других чувствительных категорий, для которых предусмотрены более строгие меры защиты, чем для обычных персональных данных. На практике "соответствие GDPR" у поставщика обычно означает "у нас есть соглашение об обработке данных и мы шифруем данные при передаче". Это малая часть реального требования.
Нерешённый вопрос - куда данные попадают после сбора
Значительная часть ПО для работы с пациентами, продвигаемого в Европе, разрабатывается и размещается в США, где американскую компанию могут обязать раскрыть данные по законодательству США независимо от того, где физически стоит сервер. После того как решение Schrems II отменило соглашение EU-US Privacy Shield в 2020 году, большинство поставщиков перешли на Стандартные договорные условия, чтобы обосновать такие передачи. Этот механизм не является устоявшейся правовой нормой. Пришедшая на смену рамочная структура, EU-US Data Privacy Framework, была оспорена в Общем суде ЕС ещё в сентябре 2025 года. Поставщик, построенный на этой зависимости, построен на правовом основании, которое уже однажды рухнуло.
Правоприменение в этой отрасли реально, а не теоретично
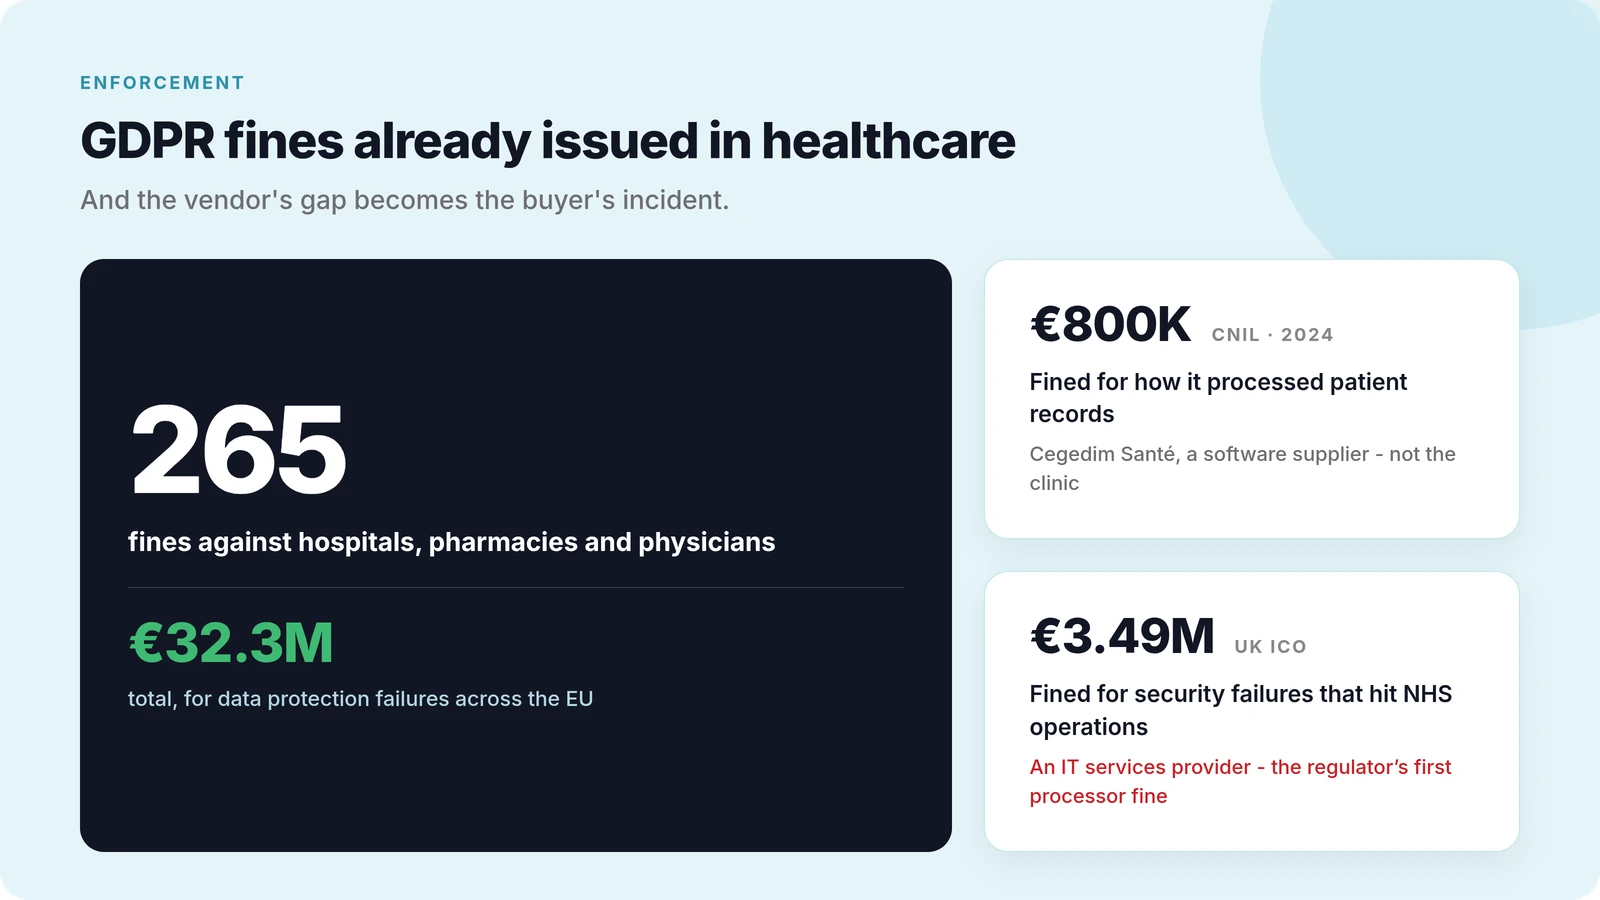
Европейские органы по защите данных вынесли 265 штрафов на общую сумму около 32,3 миллиона евро против больниц, аптек и врачей за нарушения в защите данных. Два недавних дела касались поставщиков, а не самой медицинской организации: CNIL оштрафовала поставщика медицинского ПО Cegedim Santé на 800 000 евро в 2024 году за нарушения в обработке карт пациентов, а британский ICO оштрафовал поставщика ИТ-услуг на 3,49 миллиона евро за недостатки безопасности, нарушившие работу NHS, - впервые этот регулятор оштрафовал обработчика, а не контролёра данных. Пробел в соответствии у поставщика становится инцидентом покупателя.
Четыре вопроса, отличающие проверяемый ответ от утверждения
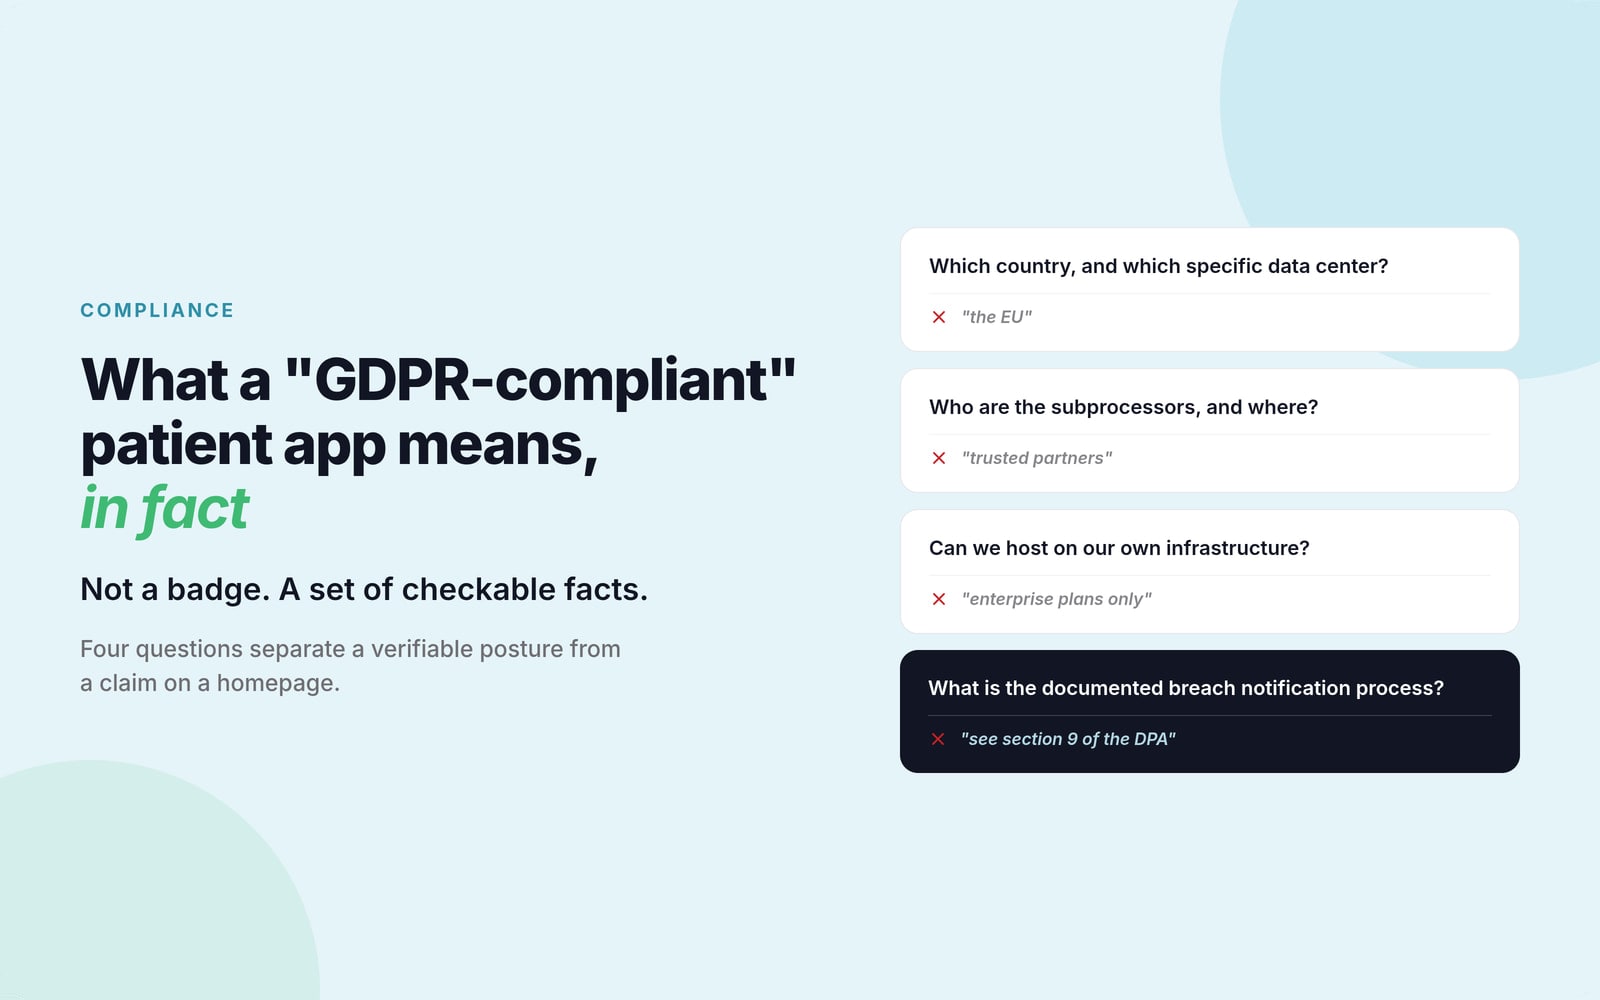
Поставщик с реальной позицией по соответствию может прямо ответить на каждый из них:
- В какой стране и в каком конкретном дата-центре размещаются данные пациентов - не "в ЕС" как в регионе
- Кто является субобработчиками и где они расположены
- Может ли покупатель при необходимости разместить систему на собственной инфраструктуре
- Каков документированный порядок уведомления об утечке, а не пункт договора, ссылающийся на него
Поставщик без конкретного ответа на каждый из этих вопросов описывает намерение, а не архитектуру. Тот же пробел проявляется и ниже по стеку: когда информация о пациентах разбросана по несвязанным системам, никто не может уверенно сказать, где именно она вся находится, а значит, честно ответить на первый вопрос невозможно.
Размещение на своих серверах убирает вопрос, а не отвечает на него
Развёртывание на собственных серверах или на инфраструктуре, которую контролирует покупатель, означает, что данные пациентов вообще не зависят от механизма трансграничной передачи. Нет Стандартных договорных условий, которые надо защищать, и нет уязвимости перед следующим судебным оспариванием рамочного соглашения между ЕС и США. Для покупателей со строгими требованиями к размещению данных это превращает соответствие из утверждения в факт, который можно напрямую показать специалисту по безопасности.
Holty построено по этой модели: данные пациентов размещаются на собственной инфраструктуре покупателя или в названном облачном окружении в ЕС, а архитектура соответствия описывается явно, а не декларируется. Это тот же принцип, который определяет, работает ли телемедицина внутри Вашего приложения или внутри маркетплейса, - кто владеет данными и под чьим именем.
Разберём Вашу среду вместе
Запишитесь на 15-минутный технический разбор, и мы пройдём по конкретным требованиям Вашей конфигурации.
Частые вопросы
Что на самом деле требует соответствие GDPR от приложения для пациентов?
Документированное правовое основание для обработки данных пациентов, названную площадку размещения, раскрытых субобработчиков и проверенный порядок уведомления об утечке. Политика конфиденциальности со ссылкой на GDPR не равнозначна архитектуре, построенной так, чтобы ему соответствовать.
Может ли американский поставщик соответствовать GDPR?
Только если передача данных опирается на действующий на данный момент правовой механизм, такой как EU-US Data Privacy Framework или Стандартные договорные условия. Оба уже сталкивались с судебными оспариваниями, что делает это движущейся мишенью, а не устоявшейся гарантией.
Что такое размещение медицинских данных в пределах юрисдикции?
Договорное или регуляторное требование, чтобы данные пациентов физически оставались в пределах определённой юрисдикции, обычно ЕС или конкретного государства-члена, что снимает зависимость от механизмов трансграничной передачи, которые могут быть отменены.
Гарантирует ли размещение на своих серверах соответствие само по себе?
Нет. Оно снимает вопрос трансграничной передачи, который является главным источником неопределённости в утверждениях большинства поставщиков, но покупателю по-прежнему нужны корректные права доступа, шифрование и внутренние процессы.
Что стоит спросить покупателю, прежде чем принять заявление о соответствии?
Конкретную площадку размещения, список субобработчиков, доступно ли размещение на своей инфраструктуре и точный порядок уведомления об утечке. Поставщик с прямым ответом на все четыре имеет проверяемую позицию. Поставщик без такого ответа имеет утверждение.