「GDPR準拠」は、ほぼすべての医療ソフトウェアベンダーのサイトに掲げられています。たいていは、誰もクリックしない南京錠のアイコンの隣です。購入側にとって、この言葉は安心材料ではなく、具体的な検証を始める合図であるべきです。GDPRへの準拠とは、データの所在、処理の法的根拠、侵害時の責任について確認できる事実の集合であり、ベンダーが一度取得して以後ずっと使い回せる認証ではありません。
この主張は単一ではなく、複数の義務にまたがる
ベンダーはGDPRの一部の義務を満たしながら別の義務を満たさないまま、同じ一行の主張を使い続けることができます。処理の法的根拠、データ最小化、消去権、侵害通知は、それぞれ独立した要件です。患者データはとりわけ第9条の対象です。これは健康データ、生体データ、その他いくつかの機微なカテゴリーを扱うGDPRの区分で、通常の個人データより厳格な保護措置を求めます。実務上、ベンダーが言う「GDPR準拠」はたいてい「データ処理契約があり、通信経路上のデータを暗号化している」という意味です。それは実際の要件のごく一部にすぎません。
未解決の問いは、収集後にデータがどこへ行くか
欧州向けに販売されている患者エンゲージメント用ソフトウェアの相当部分は、米国で開発され、米国でホストされています。米国企業は、サーバーが物理的にどこにあるかにかかわらず、米国法に基づきデータの開示を求められる可能性があります。2020年にSchrems II判決がEU米国間のプライバシーシールドを無効としたあと、多くのベンダーはこうした移転を正当化するために標準契約条項へ移行しました。この仕組みは確立した法とは言えません。後継となったEU-US Data Privacy Frameworkは、2025年9月というごく最近にもEU一般裁判所で争われています。この依存関係の上に成り立つベンダーは、すでに一度崩れた法的根拠の上に立っていることになります。
この分野の執行は理論ではなく現実に動いている
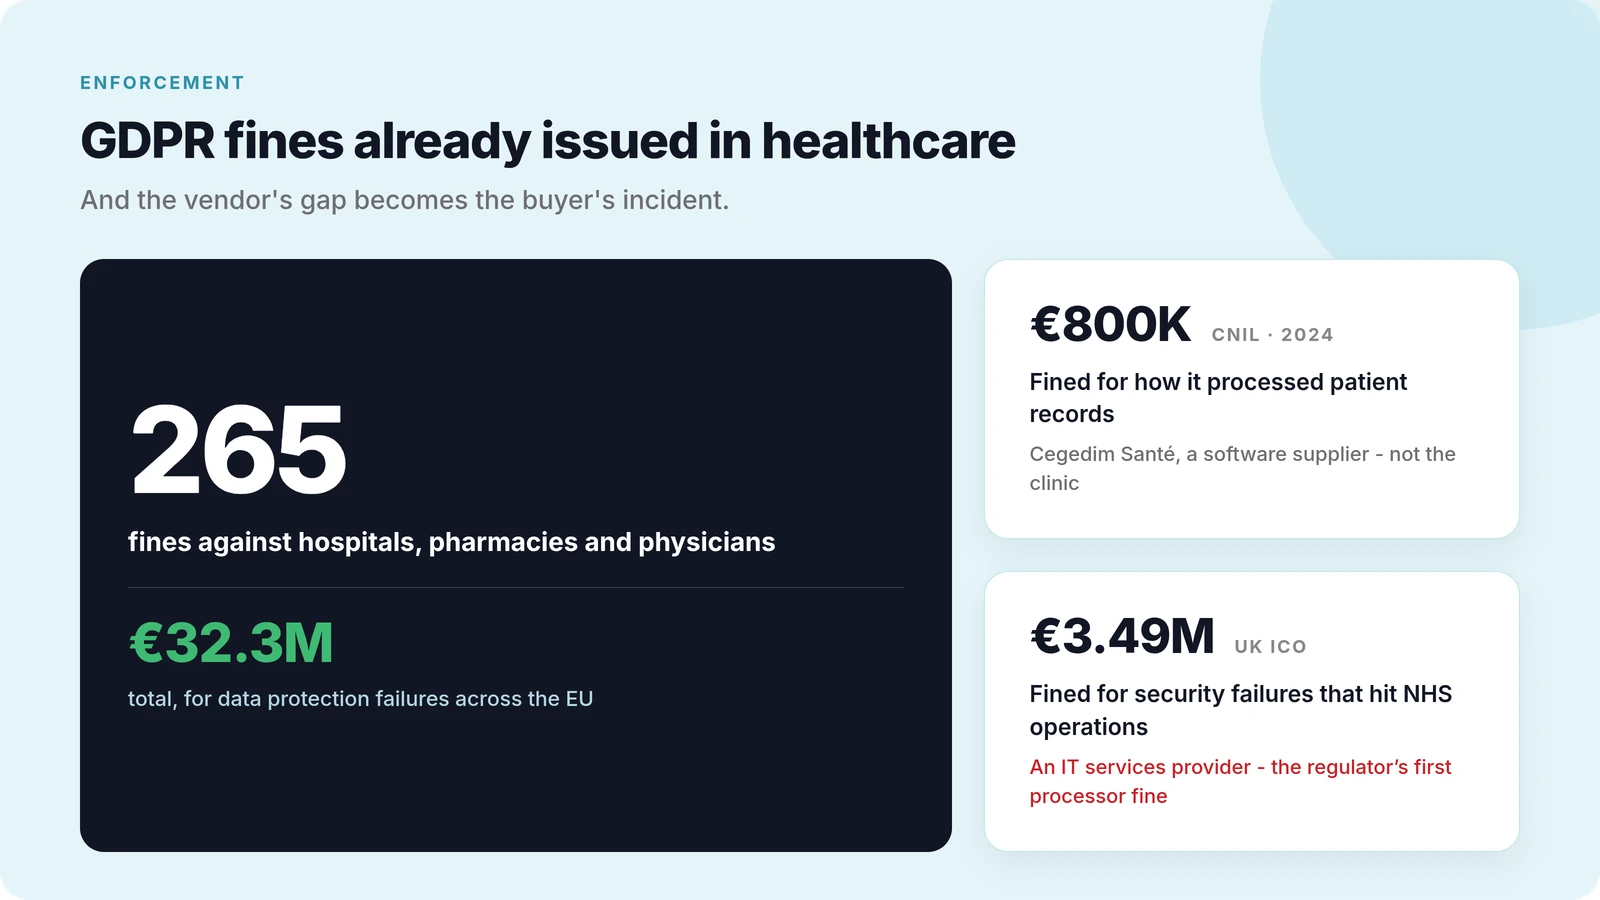
EUのデータ保護当局は、病院、薬局、医師に対し、データ保護上の不備を理由に265件、総額およそ3230万ユーロの制裁金を科しています。近年の2件は医療提供者本人ではなくベンダーが対象でした。CNILは2024年、医療ソフトウェア供給事業者Cegedim Santéに対し、患者記録の処理方法の不備を理由に80万ユーロを科しました。また英国ICOは、NHSの運用を混乱させたセキュリティ上の不備を理由に、ITサービス事業者に349万ユーロを科しています。これは同規制当局が管理者ではなく処理者を制裁した初のケースです。ベンダーのコンプライアンス上の欠落は、購入側のインシデントになります。
検証できる回答と単なる主張を分ける4つの質問
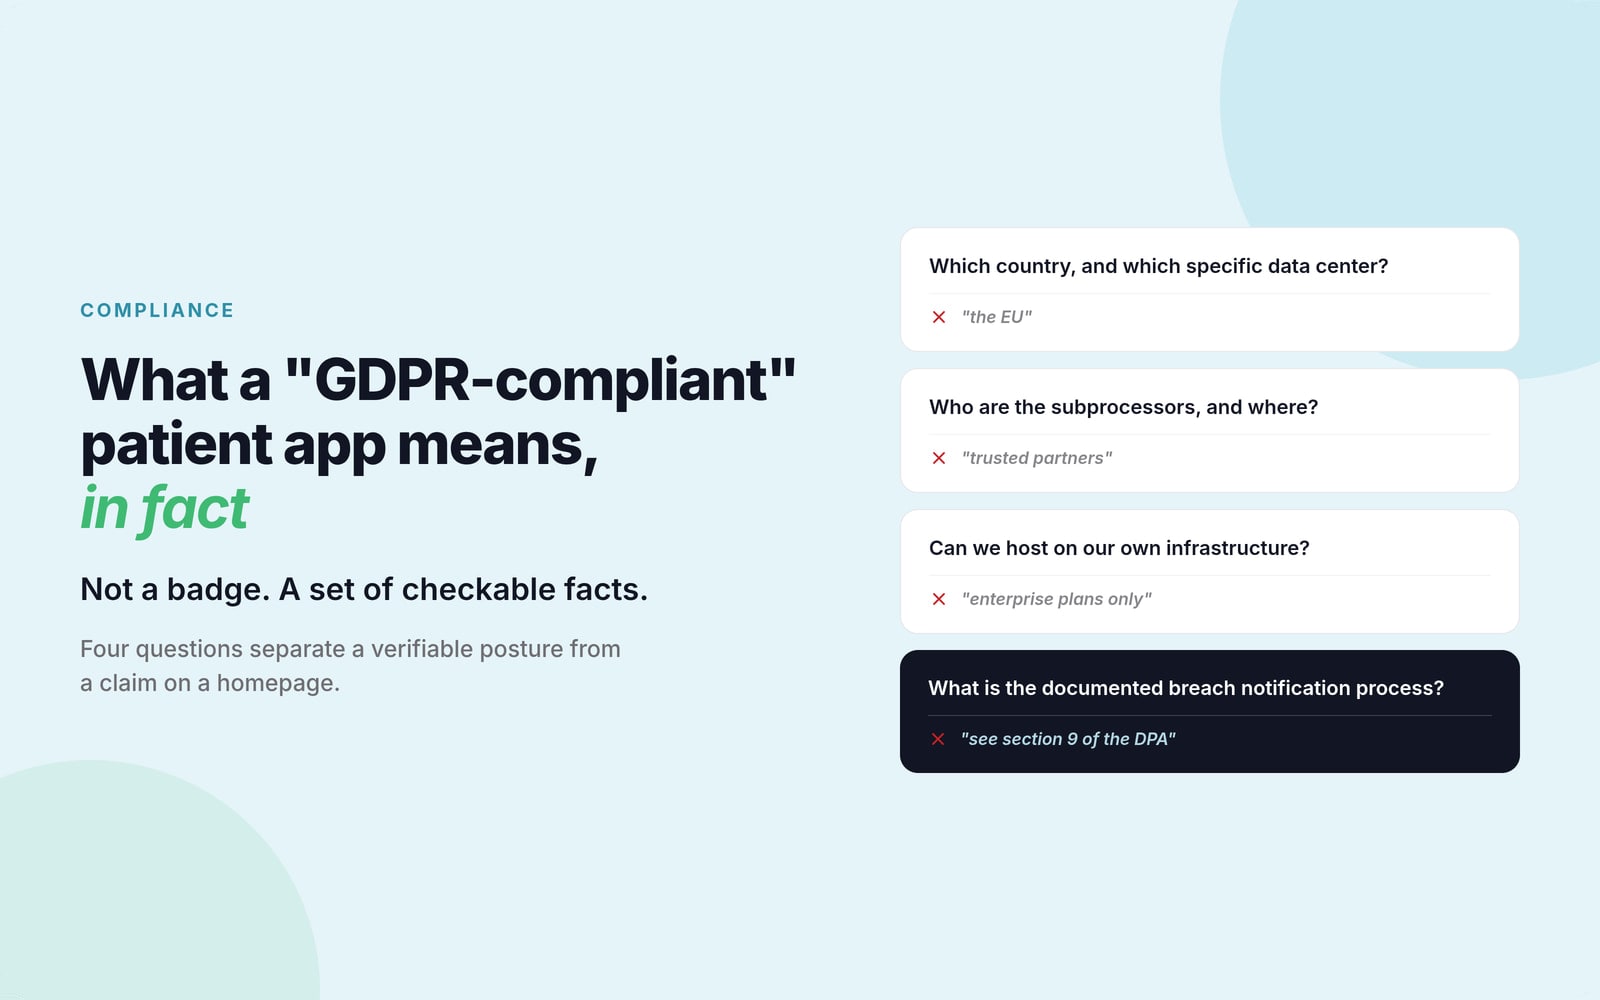
実体のあるコンプライアンス体制を持つベンダーは、次のいずれにも直接答えられます。
- 患者データはどの国の、どのデータセンターでホストされているか。地域としての「EU」ではなく
- 副処理者は誰で、どこに所在するか
- 必要に応じて、購入側が自社インフラ上でホストすることを選べるか
- 文書化された侵害通知の手順はどうなっているか。それを参照するだけの条項ではなく
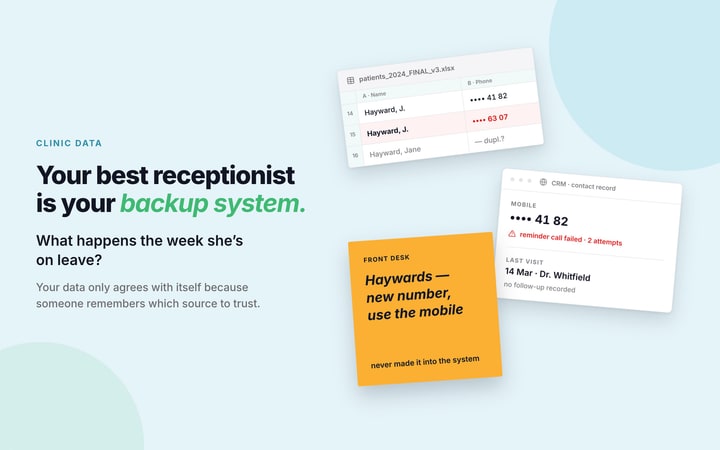
これらのそれぞれに具体的に答えられないベンダーが語っているのは、意図であってアーキテクチャではありません。同じ欠落はより下の層にも現れます。患者情報がつながっていないシステムに分散しているとき、そのすべてがどこにあるかを確信を持って言える人はおらず、最初の質問に正直に答えることは不可能になります。
セルフホスティングは問いに答えるのではなく、問い自体をなくす
セルフホスティングによる導入、あるいは購入側が管理するインフラ上での稼働は、患者データが越境移転の仕組みにまったく依存しないことを意味します。守るべき標準契約条項はなく、EUと米国の枠組みに対する次の法的挑戦にさらされることもありません。データ所在に厳しい要件を持つ購入側にとって、これはコンプライアンスを主張から、セキュリティ担当者に直接示せる事実へと変えます。
Holtyはこのモデルの上に作られています。患者データは購入側自身のインフラ、または名前の明示されたEU内のクラウド環境でホストされ、コンプライアンスのアーキテクチャは主張ではなく明示的に示されます。これは、テレメディシンが自院のアプリの中で動くのか、マーケットプレイスの中で動くのかを決めるのと同じ原則です。誰がデータを持ち、誰の名前のもとに置かれるのか、ということです。
貴社の環境を一緒に確認しましょう
15分の技術レビューをご予約ください。貴社の構成に固有の要件を一つずつ確認します。
よくあるご質問
患者アプリにとって「GDPR準拠」は実際に何を求めるものですか。
患者データを処理する法的根拠が文書化されていること、ホスティング先が名指しで示されていること、副処理者が開示されていること、そして侵害通知の手順が実際に検証されていることです。GDPRに言及したプライバシーポリシーは、GDPRを満たすように設計されたアーキテクチャと同じではありません。
米国に拠点を置くベンダーはGDPRに準拠できますか。
データ移転がEU-US Data Privacy Frameworkや標準契約条項など、現時点で有効な法的仕組みに基づいている場合に限られます。いずれもすでに法的な異議申し立てを受けており、確立した保証というより動く標的だと考えるべきです。
医療におけるデータレジデンシーとは何ですか。
患者データが定められた法域、通常はEUまたは特定の加盟国の中に物理的にとどまることを求める契約上または規制上の要件です。これにより、無効とされうる越境移転の仕組みへの依存がなくなります。
セルフホスティングだけで準拠は保証されますか。
いいえ。セルフホスティングは、多くのベンダーの主張において最大の曖昧さの原因である越境移転の問題を取り除きますが、購入側には引き続き適切なアクセス制御、暗号化、社内プロセスが必要です。
コンプライアンスの主張を受け入れる前に、購入側は何を尋ねるべきですか。
具体的なホスティング先、副処理者の一覧、セルフホスティングが可能かどうか、そして侵害通知の正確な手順です。この4つすべてに直接答えられるベンダーは検証可能な体制を持っています。答えられないベンダーが持っているのは主張だけです。